پیشنهاد میکنیم امکانت محصول ویژه ما برای رمزنگاری سورس php به نام php Code Guard را مشاهده کنید تا ۹۹% قیمت کمتر نسبت به یون کیوب و سورس گاردین سورس php خود را محافظت کنید.
تصور کنید ماهها شبزندهداری کردهاید، هزاران خط کد تمیز و کارآمد نوشتهاید و در نهایت اسکریپت اختصاصی خود را با امید فروش بالا به بازار عرضه میکنید. اما تنها چند روز بعد، با یک جستجوی ساده متوجه میشوید که نسخه کرکشده و نالشده محصول شما در دهها کانال تلگرامی و فروم زیرزمینی بهصورت کاملاً رایگان دستبهدست میشود! این کابوس مشترک هزاران توسعهدهنده وب است. حقیقت تلخ این است که اگر سازوکار دقیق نفوذگران را نشناسید، هر تلاشی برای محافظت از کدهایتان شبیه بستن درب با یک قفل کاغذی خواهد بود. در این راهنمای جامع و تخصصی، بررسی خواهیم کرد که هکرها دقیقاً با چه ابزارهایی سیستمهای فعالسازی را دور میزنند و مطمئنترین راهکارها برای قفل گذاری سورس php و صیانت از حقوق مالکیت فکری چیست.
📌 نکات کلیدی مقاله در یک نگاه
- کدهای PHP به دلیل تفسیری بودن ذاتاً متنباز هستند و برای اجرا باید در لایه موتور Zend به بایتکد تبدیل شوند؛ همین موضوع نقطه اتکای هکرها برای مهندسی معکوس است.
- ترکیب توابع سطحی مانند
eval()وbase64_decode()امنیت واقعی ایجاد نمیکند و با یک دستور ساده مانندvar_dump()یا هوک توابع در چند ثانیه شکسته میشود. - انکودرهای قدرتمندی چون ionCube و SourceGuardian بالاترین سد حفاظتی را میسازند، اما امنیت ۱۰۰ درصدی در سمت کاربر وجود ندارد؛ راهحل پایدار، تغییر معماری به سمت SaaS و API ابری است.
- استفاده از اسکریپتهای کرکشده و نال، سایتها را به بمب ساعتی تبدیل میکند؛ طبق گزارش امنیتی موسسه پژوهشی فناوری جورجیا (Georgia Tech)، افزونهها و اسکریپتهای نالشده بیش از ۴۷ هزار وبسایت فعال را به دربهای پشتی (Backdoor) و ابزارهای سئو اسپم آلوده کردهاند.
۱. ماهیت اسکریپتهای تفسیری؛ چرا کدهای PHP ذاتاً متنباز و آسیبپذیرند؟ ⚙️
برخلاف زبانهای کامپایلری مانند C++، Rust یا Go که سورسکد را مستقیماً به کدهای باینری و قابلفهم برای پردازنده (Machine Code) تبدیل میکنند، PHP یک زبان اسکریپتی مفسری (Interpreted) است. وقتی درخواستی به سرور ارسال میشود، مفسر داخلی یعنی Zend Engine فایلهای PHP را طی مراحل Lexing و Parsing به زنجیرهای از دستورالعملهای میانی به نام Opcodes (کدهای عملیاتی) ترجمه کرده و سپس آنها را اجرا میکند.
این فرآیند معماری به این معناست که فایل منبع برای پردازش باید در دسترس مفسر باشد. حتی قابلیتی مانند OPcache نیز صرفاً این بایتکدها را در حافظه RAM ذخیره میکند تا سرعت اجرا افزایش یابد. در نتیجه، اگر کدهای خود را بدون محافظت روی سرور مشتری قرار دهید، او با یک ویرایشگر متنی ساده میتواند تمام منطق تجاری شما را کپی، دستکاری یا بازنشر کند. به همین دلیل، ضرورت بهرهگیری از تکنیکهای هوشمندانه جهت قفل گذاری سورس php برای فروشندگان نرمافزار به یک اولویت حیاتی تبدیل شده است.
۲. جعبهابزار هکرها؛ مهندسی معکوس و متداولترین روشهای کرک سورس PHP 🛠️
کرکرها و تحلیلگران بدافزار برای دور زدن مکانیزمهای حفاظتی از تاریکی استفاده نمیکنند، بلکه مستقیماً مفسر PHP و حافظه را هدف قرار میدهند:
استفاده از افزونههای دیباگ و هوک (Hooking)
هکرها با ابزارهایی مانند Xdebug یا افزونههای اختصاصی C مانند VLD (Vulcan Logic Dumper) بایتکدهای PHP را استخراج میکنند. افزونه VLD اجازه میدهد بدون نیاز به خواندن سورس اصلی، ساختار دقیق متغیرها، مقایسهها و شرطهای برنامه مشاهده شود.
تجزیه حافظه (Memory Dumping)
مهم نیست یک اسکریپت چقدر پیچیده رمزگذاری شده باشد؛ در نهایت مفسر برای اجرا نیازمند کد خام یا Opcode استاندارد در حافظه RAM است. نفوذگران با دامپ کردن بایتکد از حافظه فرآیند PHP-FPM در حال اجرا، سورس رمزگشاییشده را بازسازی میکنند.
پچ کردن باینری مفسر (Binary Patching)
در مواردی که اسکریپت از لودرهای امنیتی بومی (Native C Extensions) بهره میبرد، هکرها با ابزارهای مهندسی معکوس مثل Ghidra یا IDA Pro، فایل .so یا .dll لودر را آنالیز کرده و شرطهای اعتبارسنجی را پچ (Patch) میکنند.
۳. نال کردن (Nulling) چگونه انجام میشود؟ ترفندهای دور زدن لایسنس و Call-home 🔓
اصطلاح اسکریپت نالشده (Nulled Script) به نرمافزاری اطلاق میشود که تمام بخشهای مربوط به کنترل لایسنس، ثبت سریال و ارتباط با سرور سازنده از آن حذف یا بیاثر شده باشد. کرکرها این فرآیند را طی مراحل زیر پیادهسازی میکنند:
قطع مکانیسمهای Call-Home
اکثر اسکریپتها در توابع بررسی لایسنس، آدرسی را با توابعی مثل curl_exec() یا file_get_contents() فرامیخوانند تا معتبر بودن دامنه را بسنجند. هکر با جستجوی الگوهای شبکهای، این درخواستها را حذف کرده یا خروجی آنها را روی یک پاسخ جعلی ثابت (status => "active") شبیهسازی میکند.
بایپس منطق بولین (Boolean Bypass)
در سادهترین شکل، توابعی که وضعیت لایسنس را برمیگردانند دستکاری میشوند:
					// کد اصلی نویسنده
function check_system_license() {
    $response = send_request_to_license_server();
    return $response->is_valid;
}

// تغییر یافته توسط هکر (نسخه نال)
function check_system_license() {
    return true; // دور زدن کامل اعتبارسنجی
}
جعل DNS و لوکالهاست کردن پاسخها
در اسکریپتهای پیچیدهتر، مهاجم با ویرایش فایل hosts یا تنظیم پراکسی میانی، تمام درخواستهای اعتبارسنجی را به سرور ساختگی خود هدایت کرده و کلیدهای رمزگذاریشده جعلی را بازمیگرداند. این فرآیند نشان میدهد که بدون تست نفوذ وب (پتانسیل لینک داخلی)، اعتماد صرف به بررسیهای ساده کلاینتی خطایی مرگبار است.
۴. بررسی انکودرهای سطح سازمانی؛ نبرد ionCube و SourceGuardian در برابر DeZenderها 🛡️
در حوزه ابزارهای تجاری برای قفل گذاری سورس php، دو غول صنعت نرمافزار حرف اول را میزنند: ionCube PHP Encoder و SourceGuardian.
نحوه عملکرد ionCube Encoder
این ابزار سورسکد PHP را پیش از توزیع، مستقیماً به بایتکدهای اختصاصی تبدیل میکند و برای اجرا به ماژول سمت سرور یعنی ionCube Loader نیاز دارد. قابلیتهای پیشرفته آن عبارتند از:
- قفل سختافزاری: وابسته کردن اجرا به آدرس فیزیکی شبکه (MAC Address) با نسخه Cerberus.
- قفل دامنه و آیپی: جلوگیری از اجرای اسکریپت روی دامنههای غیرمجاز با سوئیچ
--allowed-server. - محدودیت زمانی: تعریف تاریخ انقضا برای ارائه نسخههای دمو یا اشتراکی.
- Include Key: ممانعت از فراخوانی فایلهای کدگذاریشده توسط فایلهای متفرقه هکرها.
نبرد با ابزارهای دکامپایلر (DeZender)
سایتها و ابزارهایی موسوم به DeZender همواره مدعی بازگرداندن فایلهای ionCube به سورس اصلی هستند. حقیقت ماجرا چیست؟
- فایلهای انکودشده با نسخههای قدیمی (مانند ionCube نسخه ۸ یا ۹ روی PHP 5.6) به دلیل ساختار سادهتر الگوهای Opcodes توسط دیکامپایلرها شکسته شدند.
- اما در نسخههای مدرن (مانند ionCube نسخه ۱۵ و سورسگاردین برای PHP 8.2 تا ۸.۴)، این ابزارها از تکنیکهای جایگزینی ساختار (Obfuscation + Dynamic Keys) بهره میبرند. بازگردانی کامل این فایلها عملاً بسیار دشوار، زمانبر و نیازمند اصلاح دستی هزاران خط متغیر بینام است.
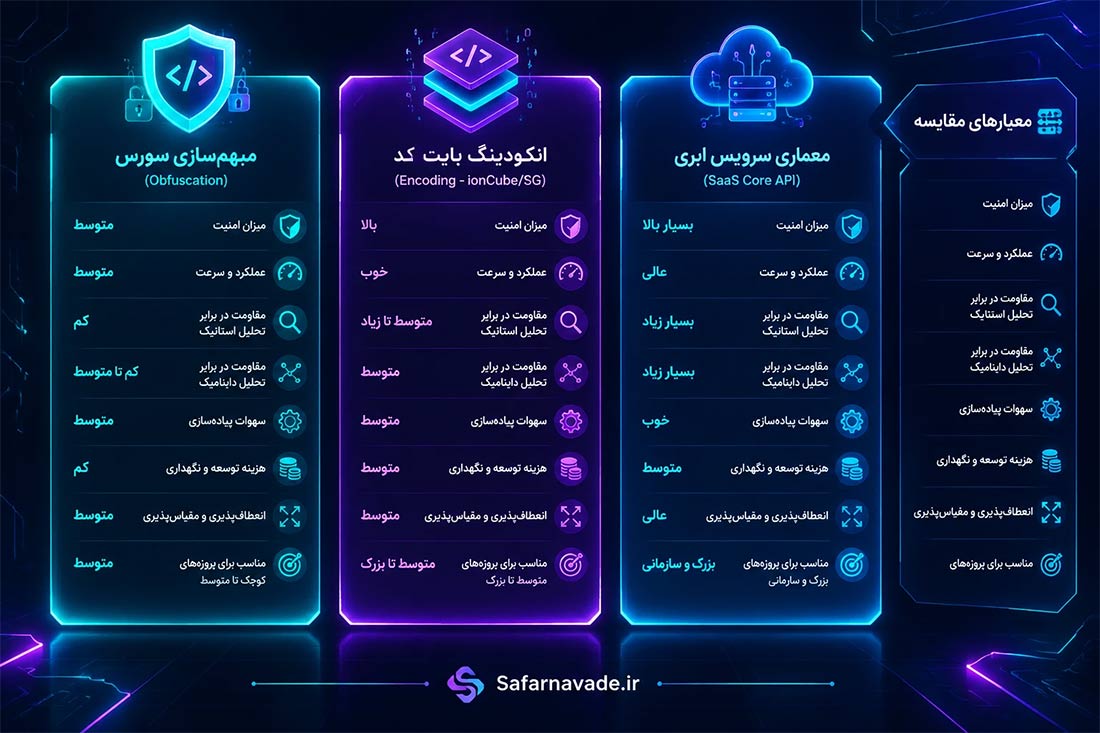
مقایسه جامع: مبهمسازی (Obfuscation) در برابر انکودینگ (Encoding)
استراتژی امنیتی دفاع در عمق (Defense in Depth) برای محافظت از سورس 🛡️
اکتفا کردن به یک روش برای قفل گذاری سورس php بزرگترین اشتباه است. نفوذگران زمانی تسلیم میشوند که با لایههای دفاعی چندگانه روبهرو گردند:
- لایسنسگذاری نامتقارن (Asymmetric Cryptography): از الگوریتمهای جفت کلید عمومی/خصوصی (RSA یا ECC) استفاده کنید. سرور شما فایل فعالسازی را با کلید خصوصی امضا میکند و نرمافزار صرفاً با کلید عمومی صحت امضا را میسنجد. بدین ترتیب دسترسی به کلید خصوصی برای ساخت لایسنس غیرممکن میگردد.
- تکنیک Include Key در انکودر: فایلهای هسته را طوری انکود کنید که تنها توسط فایلهای مجاز دارای کلید شناسایی فراخوانی شوند تا از تکنیک تزریق فایل مهاجم جلوگیری شود.
- تلههای امنیتی و خودابطالگری: در بخشهای حساس برنامه، شروط غیرمنتظرهای برای اعتبارسنجی یکپارچگی فایلها (
hash_file) قرار دهید؛ در صورت دستکاری، پایگاهداده را متوقف کرده یا هشدار امنیتی به مرکز پشتیبانی ارسال نمایید. برای ارزیابی این لایهها، بهرهگیری از خدمات تست نفوذ (پتانسیل لینک داخلی) گامی ارزشمند است.
معماری SaaS و جداسازی منطق بیزینس؛ مطمئنترین راه فرار از کرک شدن سورس 🚀
اگر به دنبال تضمین قطعی برای عدم سرقت نرمافزار خود هستید، یک حقیقت مهم را به خاطر بسپارید: هر کدی که روی سرور کاربر قرار گیرد، دیر یا زود کرک میشود!
بهترین استراتژی دنیای امروز، انتقال محاسبات کلیدی و منطق بیزینس (Business Logic) به سرورهای ابری اختصاصی در قالب SaaS یا Microservices است:
- هسته محاسباتی، صدور فاکتور یا پردازشهای داده در سرور شما باقی میماند.
- اسکریپت تحویل دادهشده به کاربر صرفاً یک کلاینت رابط کاربری (UI) است که با توکنهای رمزنگاریشده با سرور شما در تعامل است.
- در صورت لغو اشتراک، کاربر حتی با در دست داشتن تمام کدهای هاست خود، به دلیل فقدان APIهای هسته عملاً نرمافزاری فلج در اختیار خواهد داشت. این معماری نیازمند رعایت اصول امنیت شبکه و هاستینگ (پتانسیل لینک داخلی) پایدار است.
خطرات هولناک استفاده از اسکریپتهای کرکشده و نال؛ بمب ساعتی در سایت شما 💣
بسیاری از مدیران وبسایتها با خیال صرفهجویی مالی، از قالبها و اسکریپتهای نالشده موجود در اینترنت استفاده میکنند. اما به یاد داشته باشید: پنیر رایگان فقط در تلهموش پیدا میشود! هیچ هکری وقت خود را صرف کرک رایگان یک اسکریپت نمیکند، مگر آنکه منافع پنهانی داشته باشد:
- تزریق درپشتی (Webshell & Backdoor): کرکرها قطعه کدهای مخربی مانند کدهای آلوده در پایگاه داده یا فایلهای هسته قرار میدهند که امکان دسترسی دائمی به هاست، تغییر کلمات عبور و دانلود اطلاعات کاربران را برایشان فراهم میکند.
- سئو منفی و تزریق بدافزار اسپم: آلودگی به بدافزارهایی نظیر اسکریپت بدنام WP-VCD باعث میشود سایت شما بدون اطلاعتان هزاران صفحه اسپم قمار، فیشینگ یا دارویی در گوگل ایندکس کند که به پنالتی و مسدود شدن کامل دامنه در نتایج جستجو میانجامد.
- سرقت اطلاعات کارت بانکی (Credit Card Skimming): در فروشگاههای اینترنتی، اسکریپت نالشده اطلاعات تراکنشها و کارتهای مشتریان را شنود کرده و به سرور سارق ارسال میکند. برای حفظ سلامت داراییهای خود، بررسی راهکارهای مقابله با باجافزار (پتانسیل لینک داخلی) ضروری است.
چکلیست کاربردی برای حفظ حقوق مالکیت معنوی برنامهنویسان PHP 📋
پیش از فروش و عرضه اسکریپت تجاری خود، اقدامات زیر را بهصورت سیستماتیک پیاده کنید:
- [ ] ثبت رسمی حقوق معنوی نرمافزار در مراجع قانونی و شورای عالی انفورماتیک.
- [ ] استفاده از حداقل یک انکودر بایتکد معتبر (مانند نسخه پرو یا سربروس ionCube با سوئیچ قفل دامنه).
- [ ] تفکیک منطق حساس و پردازش آن از طریق API ابری روی سرور مرکزی.
- [ ] مسدودسازی امکان دیباگ و هوک کردن توابع با غیرفعالسازی
auto_prepend_fileو ارزیابی لودر. - [ ] بهرهگیری از قراردادهای حفظ محرمانگی (NDA) در پروژههای سفارشی.
نتیجهگیری: امنیت پایدار در گرو تغییر نگرش است 🎯
مسئله شکستن اسکریپتها یک نبرد همیشگی میان قفلسازان و سارقان است. اگرچه هیچ روش محافظتی در برابر یک متخصص معکوسساز باانگیزه و دارای دسترسی مستقیم به سرور نفوذناپذیر نیست، اما پیادهسازی اصول درست قفل گذاری سورس php، استفاده از انکودرهای سازمانی و ترکیب آن با معماری ابری (SaaS) میتواند هزینه و زمان کرک را چنان افزایش دهد که از توجیه اقتصادی خارج شود. با سرمایهگذاری روی داراییهای نرمافزاری و ایمنسازی زیرساخت، برند تجاری خود را از گزند سارقان سایبری محافظت کنید.
💬 نوبت شماست: آیا تجربه مواجهه با نسخه نالشده اسکریپتهای خود یا آلودگی وبسایت به بدافزارهای ناشی از اسکریپتهای رایگان را داشتهاید؟ کدام راهکار قفلگذاری را مطمئنتر میدانید؟ نظرات و سوالات تخصصی خود را در بخش دیدگاهها بنویسید تا همراه با سایر توسعهدهندگان به گفتگو بپردازیم!
سوالات متداول درباره قفل گذاری و کرک اسکریپت PHP ❓
آیا ابزارهای آنلاینی که ادعای دیکد کردن ionCube را دارند واقعاً کار میکنند؟
اکثر سایتهای عمومی دیکامپایل، بدافزار یا کلاهبرداری هستند. با این حال، فایلهای انکودشده با نسخههای قدیمی ionCube با ابزارهای خودکار قابل بازگردانی هستند، اما کدهای تولیدشده با نسخههای جدید نیازمند مهندسی معکوس دستی و بسیار دشوار روی بایتکدها هستند.
آیا استفاده از هوش مصنوعی برای مبهمسازی کدهای PHP توصیه میشود؟
خیر، پرامپتها و ابزارهای هوش مصنوعی صرفاً میتوانند متغیرها را تغییر داده یا به کد الگوهای گیجکننده اضافه کنند که با فرمتکنندههای کد (Beautifier) به سادگی پاکسازی میشوند و امنیت فنی ایجاد نمیکنند.
بهترین روش برای جلوگیری از نال شدن افزونههای وردپرس چیست؟
بهترین شیوه، استفاده از مدل Freemium است؛ یعنی کدهای پایه روی مخزن رایگان باشند، اما قابلیتهای کلیدی و پرمیوم به عنوان وبسرویس و دریافت داده از سرور شما (SaaS) فعالیت نمایند تا کدی برای دور زدن وجود نداشته باشد.
منابع جهت مطالعه بیشتر 📚
- مستندات رسمی شرکت یونکیوب و کتابچه راهنمای ابزارهای رمزنگاری: ionCube User Guide and Security Restrictions
- گزارش پژوهش دانشگاه فناوری جورجیا درباره مخاطرات افزونههای نالشده و آلوده وردپرس: Georgia Tech CyFI Research: Mistrust Plugins You Must
پیشنهاد میکنیم امکانت محصول ویژه ما برای رمزنگاری سورس php به نام php Code Guard را مشاهده کنید تا ۹۹% قیمت کمتر نسبت به یون کیوب و سورس گاردین سورس php خود را محافظت کنید.